
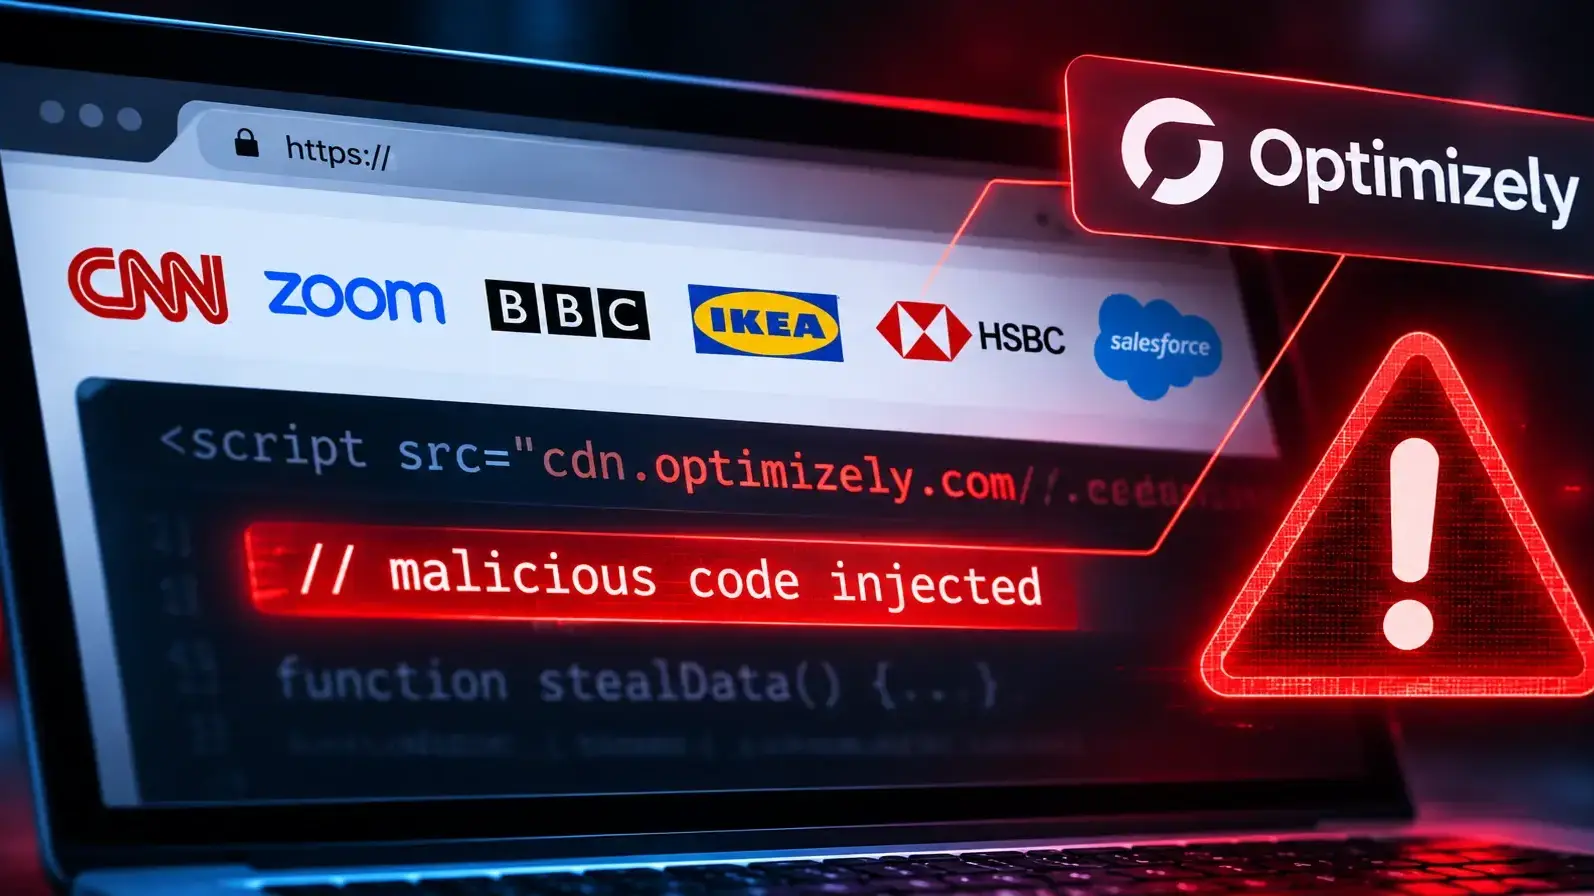
אתם נכנסים לאתר של רשת קמעונאות מוכרת, בנק גדול או חברת טכנולוגיה בינלאומית. הכתובת נכונה, האתר נראה רגיל ואין שום קישור חשוד. אלא שמאחורי הקלעים פועל קוד זדוני שמנסה לגנוב פרטי אשראי, להסיט העברות של מטבעות דיגיטליים ואפילו לנצל פרצות אבטחה באייפון. זה בדיוק מה שהתרחש אתמול (שני) במתקפת סייבר חריגה שנחשפה באתרים של כמה מהחברות הגדולות בעולם.
לפי תחקיר של חוקר האבטחה סקוט הלם מחברת Report URI, קוד זדוני הופץ דרך אתרים של לפחות 178 ארגונים, בהם CNN, BBC, זום, איקאה, Salesforce, בנק HSBC וחברת דירוג האשראי Equifax. החוקרים זיהו 188 קובצי תוכנה נגועים, וההערכה היא שמספר האתרים שנחשפו לתקיפה עשוי להיות גבוה יותר.
איך הצליחו להחדיר קוד לאתרים הגדולים בעולם?
התוקפים לא היו צריכים לפרוץ לכל אתר בנפרד. במקום זאת, הם הצליחו להחדיר קוד זדוני לרכיבים של שירות Optimizely, פלטפורמה המשמשת חברות לשיפור חוויית המשתמש ולבדיקת גרסאות שונות של עמודי אינטרנט. חברת Optimizely אישרה כי גורם לא מורשה ניצל חולשה בתהליך ההרשמה לחשבונות בפלטפורמה, והצליח להוסיף קוד זדוני לחלק מהפרויקטים של לקוחותיה.
הרכיבים הנגועים נטענו אוטומטית כשהגולשים נכנסו לאתרים. מבחינת המשתמש, הכול נראה תקין: כתובת האתר הייתה אמיתית והחיבור נותר מאובטח, אבל הדפדפן עלול היה להריץ את הקוד של התוקפים.
הקוד תוכנן לזהות כתובות של ארנקי קריפטו ולהחליף אותן בכתובות שבשליטת התוקפים, לאסוף פרטי כרטיסי אשראי שהוקלדו בטפסים מסוימים, ולגנוב נתונים מהדפדפן וצילומי מסך.
ומה הסכנה למשתמשי אייפון?
אחד הממצאים המדאיגים הוא שהקוד כלל גם מנגנונים שנועדו לנצל חולשות אבטחה במכשירי אייפון ואייפד. החוקרים זיהו שימוש בכלי תקיפה המכונים Coruna ו-DarkSword, המיועדים לפגיעה במכשירים המריצים גרסאות פגיעות של iOS.
חשוב להדגיש: עצם החשיפה לקוד אינה מוכיחה שמכשיר מסוים נפרץ. בשלב זה לא פורסם מספר מאומת של מכשירי אייפון שנפגעו בפועל.
עם זאת, החוקרים הצליחו לאתר העברות של מטבעות דיגיטליים בשווי של כ-7,000 דולר לארנקים ששימשו את התוקפים. היקף גניבת פרטי האשראי, אם התרחשה, עדיין אינו ידוע.
האם המתקפה נעצרה?
לפי החוקרים, מרבית הקוד הזדוני הוסר מהאתרים שנפגעו עד שעות הערב של יום שני. חברת Salesforce הודיעה כי היא חוקרת שינויים בלתי מורשים בקוד של Optimizely והשביתה את השימוש בו כאמצעי זהירות.
למרות זאת, עדיין לא ברור כמה גולשים נחשפו לקוד, כמה מהם נפגעו בפועל והאם נגנב מידע אישי נוסף.
איך תדעו אם נפגעתם?
אין כיום בדיקה פשוטה שיכולה לקבוע בוודאות אם נפגעתם, אבל יש כמה צעדים שכדאי לבצע:
גלשתם באתרים שנפגעו? אם ביקרתם באחד מהם ב-16 בנובמבר, ייתכן שנחשפתם לקוד זדוני. זה לא אומר בהכרח שנפגעתם.
בדקו חיובים באשראי: במיוחד אם הזנתם פרטי תשלום באחד האתרים. חפשו עסקאות לא מוכרות.
העברתם מטבעות דיגיטליים? בדקו שכתובת הארנק שאליה נשלח הכסף תואמת לכתובת שהתכוונתם להזין.
משתמשים באייפון? ודאו שמערכת ההפעלה מעודכנת לגרסה האחרונה הזמינה למכשיר.
בדקו פעילות חריגה בחשבונות: כניסות לא מוכרות או פעולות שלא ביצעתם עשויות להצביע על שימוש לרעה במידע שלכם.
גם אם גלשתם באחד האתרים שנפגעו, אין פירוש הדבר שהמידע שלכם נגנב. עם זאת, המתקפה ממחישה שגם אתר מוכר ולגיטימי אינו חסין מפני קוד זדוני שמגיע משירות חיצוני.