
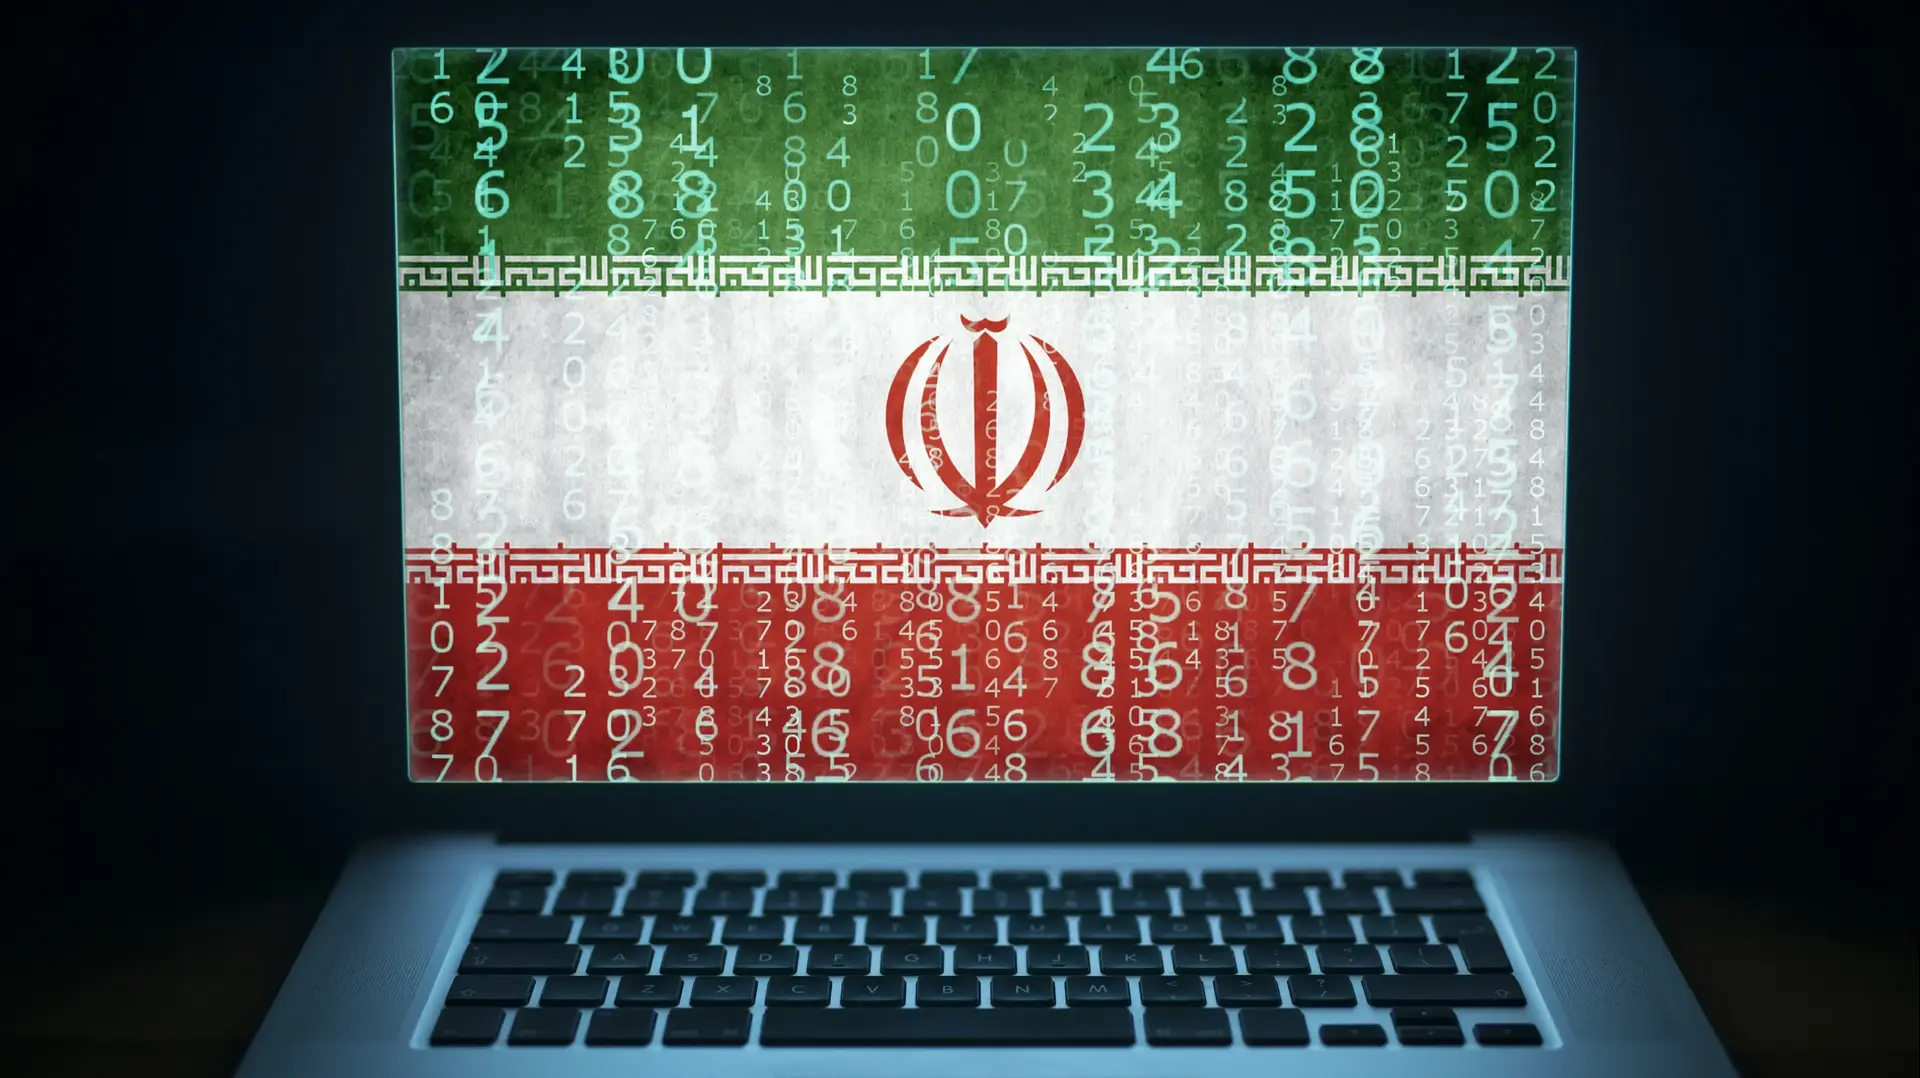
חזית הלחימה במבצע "שאגת הארי" מתרחבת בימים האחרונים אל המרחב הדיגיטלי, כאשר מערך הסייבר הלאומי מזהה ובולם גל מתקפות סייבר נרחב המיוחס לאיראן. בניגוד למתקפות איסוף מידע שגרתיות, הגל הנוכחי מכוון באופן מובהק להרס של מידע ומערכות בתוך ארגונים ישראליים, במטרה לייצר שיבוש משמעותי בפעילות המשק ובחוסן העורף.
בימים האחרונים הצטברו במערך הסייבר דיווחים רבים מארגונים במגוון סקטורים שנפגעו מאירועים אלו. צוותי המערך פועלים כעת בשטח מול אותם גופים כדי לסייע בבלימת התפשטות הנזק ובהתאוששות המערכות שנתקפו. ראש מערך הסייבר הלאומי, יוסי כראדי, התייחס למצב והבהיר כי בשלב זה לא זוהתה פגיעה בארגונים המוגדרים חיוניים או קריטיים לתפקוד המדינה, אולם המערך פועל במתכונת חירום כדי להגן על הנכסים הללו. לדבריו, הגל הנוכחי מוכיח כי ארגונים מכל הסוגים, גדולים כקטנים, חשופים כעת לניסיונות פגיעה מסוג זה.
צה״ל תקף יותר מ-400 מטרות במערב ומרכז איראן
צילום: דובר צה"ל
מניתוח שיטות הפעולה עולה כי ברוב המקרים התוקפים מצליחים לחדור לרשת הארגונית באמצעות פרטי הזדהות אמיתיים של משתמשים לגיטימיים. מדובר בפרטים שנגנבו בעבר או דלפו במהלך תקיפות קודמות, וכן בניצול חולשות אבטחה ברכיבי חיבור מרחוק למערכות הארגון. לאחר ביסוס האחיזה ברשת, מבצעים התוקפים פעולות אגרסיביות של מחיקת נתונים והשבתת שרתים.
לאור חומרת המצב, מערך הסייבר הלאומי קורא לכל הארגונים במשק לנקוט צעדי הגנה מידיים כדי לצמצם את מרחב התקיפה. בין הצעדים הנדרשים: החלפה מיידית של סיסמאות במערכות הגישה מרחוק, הפעלה חובה של מנגנון אימות דו-שלבי (2FA), ובדיקה קפדנית של רשימת המשתמשים כדי לוודא שאין חשבונות לא מוכרים בעלי הרשאות מנהל. כמו כן, יש לעדכן את מערכות הגישה מרחוק לגרסאות האבטחה האחרונות ולוודא קיומם של גיבויים תקינים ומנותקים מהרשת הראשית. בכל מקרה של חשד לאירוע סייבר, ניתן לפנות למרכז 119 של המערך הזמין בכל שעות היממה.