
שתי פרצות אבטחה קריטיות שנחשפו היום (רביעי) בשפת התכנות PHP, שעליה מבוססים מיליוני אתרים ברחבי העולם, מעוררות חשש מגל מתקפות. לפי חברת אבטחת המידע Palo Alto Networks, כבר זוהו ניסיונות לנצל את הפרצות בפועל. בהולנד ובפינלנד הושבתו שירותים ממשלתיים כאמצעי זהירות, ובארצות הברית פרסם ה-FBI אזהרה דחופה. גם בישראל נערכים לפרסום התרעה לכלל המשק.
הפרצות, שמדורגות בחומרה של 9.2 מתוך 10, עלולות לאפשר להאקרים להשתלט מרחוק על שרתים פגיעים, לגנוב מידע רגיש, לשנות או למחוק תכנים ואף להשבית אתרים ושירותים מקוונים. הסכנה נוגעת למערכות המבוססות על שפת PHP, ובהן פלטפורמות פופולריות כמו WordPress, Drupal ו-Moodle, המשמשות מיליוני אתרים ברחבי העולם.
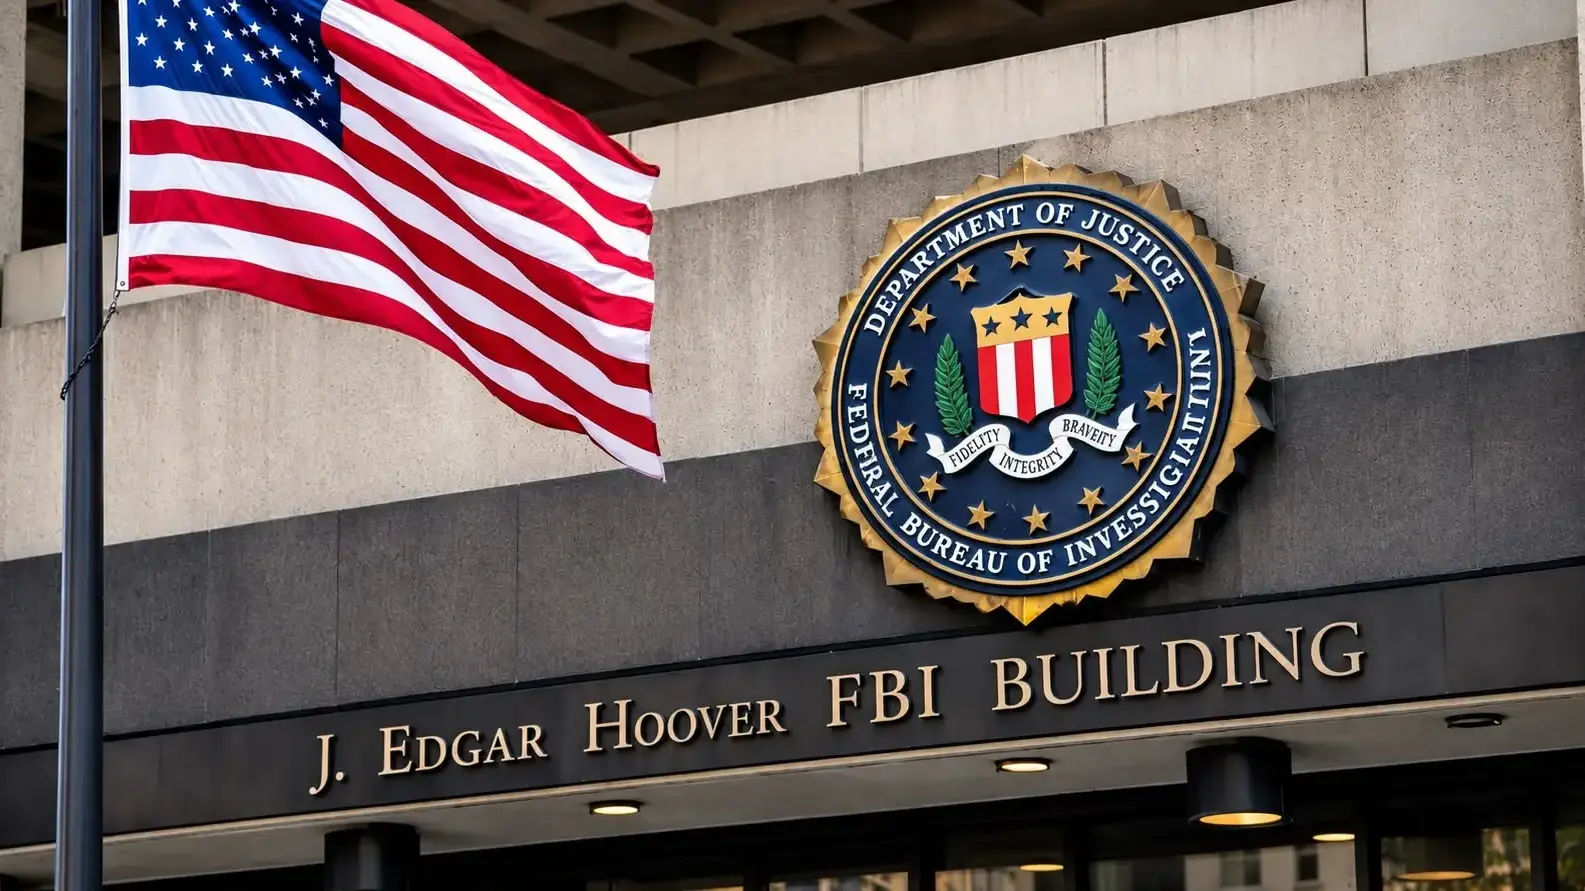
באירופה כבר ננקטו צעדים חריגים. בהולנד הושבתו שירותים ממשלתיים, בהם DigiD, המשמש להזדהות מול רשויות המדינה, והפורטל הממשלתי MijnOverheid. גם בפינלנד הורדו שירותים ממשלתיים מהרשת. במקביל, חטיבת הסייבר של ה-FBI פרסמה אזהרה דחופה וקראה לארגונים לעדכן את המערכות באופן מיידי. בבולשת המליצו כי אם לא ניתן להתקין את עדכוני האבטחה, יש להוריד את המערכות הפגיעות מהרשת עד לטיפול בפרצות.
בישראל מזהיר מערך הסייבר הלאומי כי גרסאות PHP ישנות, מגרסה 8.1 ומטה, אינן מקבלות עוד עדכוני אבטחה רשמיים. במערך ממליצים לארגונים לבדוק את המערכות שברשותם ולעדכן אותן בהקדם האפשרי. אם לא ניתן לבצע עדכון מיידי, ההמלצה היא לשקול ניתוק שרתים החשופים לאינטרנט או להגביל את הגישה אליהם.
תיקוני האבטחה כבר פורסמו על ידי מפתחי PHP, אך במערך הסייבר מדגישים כי פתרונות עוקפים מספקים הגנה חלקית בלבד. המשמעות היא שמערכות ישנות שלא יעודכנו עלולות להישאר חשופות לניסיונות תקיפה, גם לאחר שחרור התיקונים.