

מומחה הסייבר הישראלי זוהר פנחסי, בן 50, הובא אתמול (רביעי) לבית משפט פדרלי בברוקלין, שם הואשם בהונאה במסגרתה הציג את עצמו כמי שמסוגל לשחזר מידע שננעל במתקפות כופר – בלי לשלם לפושעי סייבר. לפי כתב האישום, מאחורי הקלעים שילם פנחסי, שמחזיק גם באזרחות אמריקאית ופעל בשמות "זאק סילבר" ו"זאק גרין", יותר מ-8 מיליון דולר לתוקפים, תוך שגבה מלקוחותיו יותר מ-19 מיליון דולר. הוא כפר באישומים ושוחרר בערבות של 2 מיליון דולר.
פנחסי, תושב הוליווד שבפלורידה, הוא מייסד ומנכ"ל מונסטרקלאוד (MonsterCloud), חברה שסיפקה שירותי טיפול במתקפות כופרה. ע"פ הביוגרפיה שלו הוא נולד וגדל בישראל, שירת בצה"ל בתחום מודיעין האבטחה, ולאחר שחרורו, כבר בגיל 22 הקים עסק שסייע לחברות תקשורת במאבק בהונאות טלפוניה. לפי אותה ביוגרפיה, הוא עבר למיאמי ב-2002 והקים שם חברה לשירותי מחשוב לעסקים קטנים, לפני שהקים את מונסטרקלאוד.
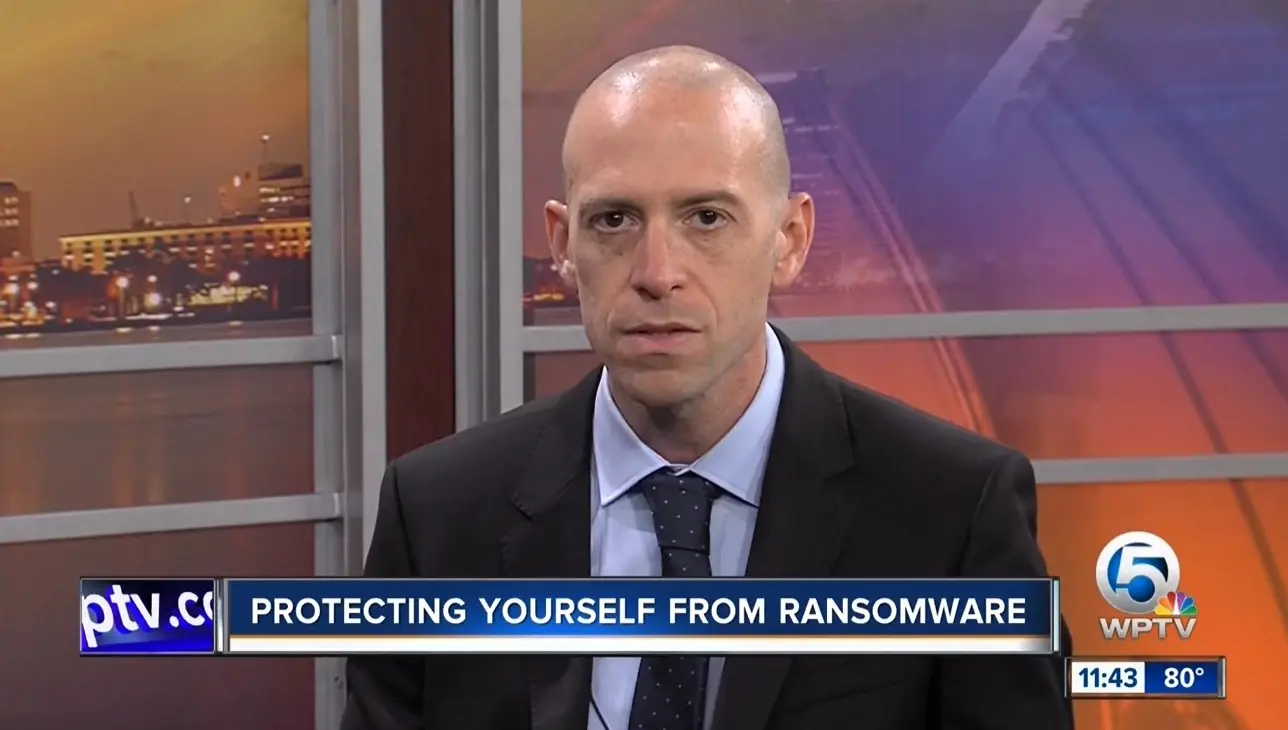
בעבר הזהיר מפני תשלום לתוקפים, ולפי האישום - הונה בעצמו
פנחסי מוכר כמומחה להתמודדות עם מתקפות כופרה. על פי הביוגרפיה המדוברת מ-2017, החברה, שלה יוחסו אז 70 עובדים ו-7,000 לקוחות בעולם, מסייעת לעסקים להתאושש מתקיפות ומוודאת שלא ייפגעו שוב.
פנחסי עצמו הזהיר בעבר מפני תשלום לתוקפים. כך למשל בריאיון לג'רוזלם פוסט, ב-2021, על רקע מתקפת Black Shadow נגד חברות ישראליות, אמר כי "תשלום הכופר - או כל תשלום - מול מתקפת דוקסוור אינו מבטיח דבר".
החשדות נגד פנחסי עולים בקנה אחד עם טענות שפורסמו כבר ב-2019 בתחקיר ביקורתי של אתר העיתונות החוקרת האמריקאי פרופבליקה (ProPublica) של רנה דאדלי וג'ף קאו, תחת הכותרת: "הסוד המסחרי: חברות שהבטיחו פתרונות כופרה מתקדמים כמעט תמיד פשוט משלמות להאקרים". גרסה מקוצרת של התחקיר פורסמה גם בעיתון הגארדיאן הבריטי.
התחקיר בחן את פעילות מונסטרקלאוד וחברה נוספת, וטען כי חברות שהציגו עצמן כמי שמחלצות נתונים בלי להיכנע לדרישות כופר, שילמו בפועל לתוקפים והוסיפו ללקוחותיהן עמלה. פנחסי אמר אז לצמד העיתונאים החוקרים כי פתרונות שחזור המידע של מונסטרקלאוד משתנים ממקרה למקרה; הוא סירב לפרט את דרכי הפעולה בטענה שמדובר בסוד מסחרי, הכחיש שהחברה מטעה לקוחות ואמר כי מעולם לא הבטיחה שהמידע ישוחזר בדרך מסוימת.
תוקפי הסייבר ביקשו כופר של 8,200 - והחברה גבתה 150 אלף דולר
על פי כתב האישום הנוכחי, פנחסי הציג מצגי שווא לבעלי עסקים במצוקה שפנו למונסטרקלאוד לאחר שנפלו קורבן לפושעי סייבר. באתר החברה הוזהרו הלקוחות מפני תשלום כופר, ונאמר כי צוות החברה מסוגל להשיב קבצים באמצעות "כלים קנייניים" ו"טכניקות פענוח מתקדמות".
אלא שלפי התביעה, לפנחסי לא הייתה טכנולוגיית פענוח מיוחדת. במקום זאת, כך נטען, הוא יצר קשר עם מפעילי תוכנת הכופר, שילם להם בסתר עבור מפתח הפענוח – ולאחר מכן הציג ללקוחותיו.
את השבת המידע כתוצאה של יכולות החברה. לפי האישום, הוא גם גבה מהם סכומים גבוהים בהרבה מהכופר שהועבר להאקרים.
כך למשל, באוגוסט 2023, לפי כתב האישום, שילמה מונסטרקלאוד לתוקפי סייבר כ-8,200 דולר כדי לקבל מפתח פענוח, אך חייבה את הלקוח בכ-150 אלף דולר. בסך הכול, לפי הרשויות, החברה שילמה יותר מ-8 מיליון דולר בכופר וגבתה מלקוחותיה יותר מ-19 מיליון דולר במסגרת השיטה הנטענת.
פנחסי מואשם בשני סעיפים של הונאה אלקטרונית ובסעיף של קשירת קשר לביצוע הונאה אלקטרונית. אם יורשע, הוא צפוי לעד 20 שנות מאסר בגין כל סעיף. ה-FBI חוקר את הפרשה. פנחסי כאמור – מכחיש.